Ethernet Debugger
7060-A
Überblick
Mehr als nur ein gigabitfähiger Netzwerk-Tap.
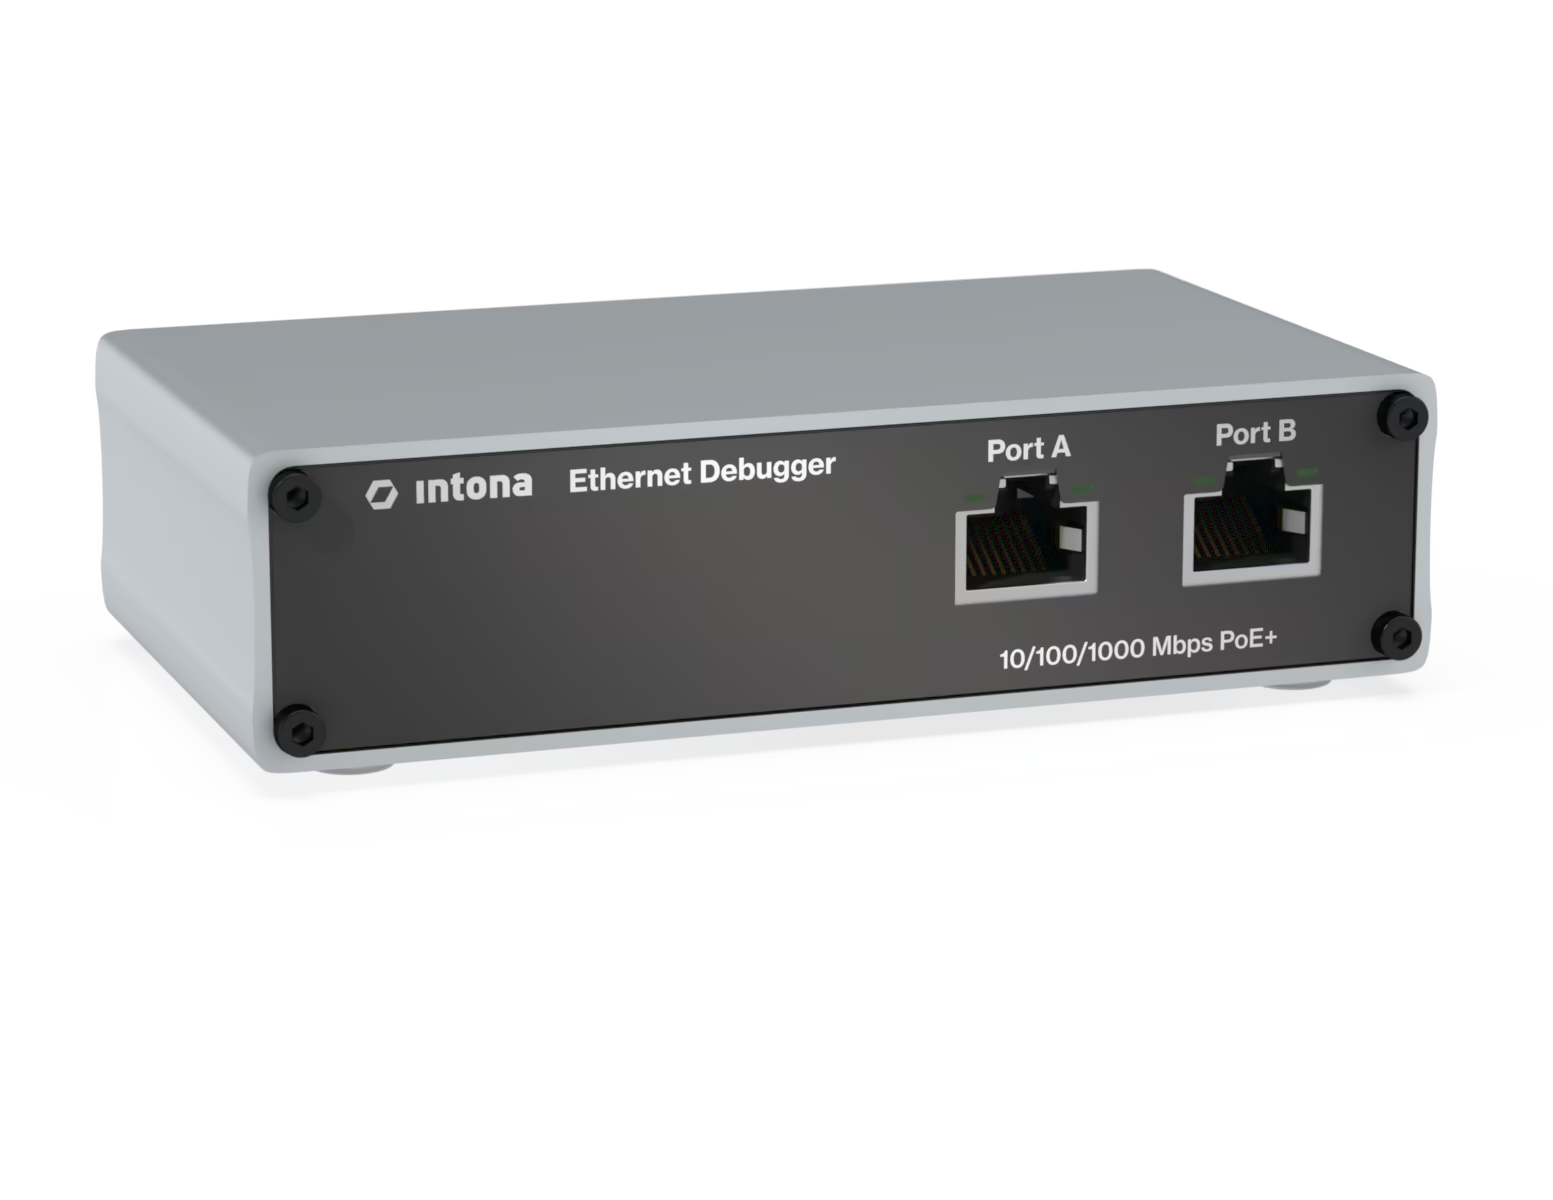
Der Intona Ethernet Debugger ist ein Gerät, das alle Pakete zwischen zwei Gigabit-Ethernet-Geräten mitschneidet. Er erkennt Datenrichtung, Inter-Frame-Gaps, CRC-Fehler und Nicht-Ethernet-Frames – und umgeht dabei den unerwünschten Weg durch den Netzwerk-Stack des Betriebssystems. Darüber hinaus kann er Pakete einspeisen oder stören.
Kurz gesagt: das ideale Werkzeug, um alles auf der Ethernet-Leitung zu untersuchen, zu debuggen, zu stören oder einfach aufzuzeichnen. Der perfekte Begleiter für Wireshark!
Das Host-Tool für Windows, Linux und macOS ist als Open-Source-Software erhältlich.
Eigenschaften
- Ethernet-Pakete rückwirkungsfrei mitschneiden (Präambel, SFD und FCS bleiben vollständig erhalten)
- Nicht-Ethernet-Pakete mitschneiden
- Richtung erkennen
- CRC-Gültigkeit prüfen
- Inter-Frame-Gaps zählen
- Pakete einspeisen
- Pakete stören
- Latenz messen
- PoE-Durchleitung
- Zugriff aus dem Userspace, kein Kernel-Gerätetreiber nötig
- direkt aus Wireshark nutzbar
- über eine Kommandozeilenschnittstelle nutzbar und steuerbar
- Open-Source-Host-Software
- kompakte, mobile Lösung mit Stromversorgung über USB
Das Gerät wird über USB mit Strom versorgt. Die Installation des Geräts erfordert keine Administratorrechte. Insbesondere erscheint das Gerät nicht als Netzwerkgerät (und es gibt keinen Gerätetreiber), das Betriebssystem wird daher nicht im Wege stehen.
Anwendungsgebiete
- Netzwerk-Tap
- Mitschnitt des Datenverkehrs
- Fehlersuche im Ethernet
- Protokollentwicklung (auch Layer-2-Protokolle wie AVB / TSN, 1588, Spanning Tree)
- MAC-Entwicklung
- PHY-Debugging
- Kabeltests
- Leistungsüberwachung
- Nachrichtendienstliches Abhören
- Überwachung der Cybersicherheit
- Sicherheitsvorfälle mitschneiden und analysieren
Downloads

| Datenblatt | herunterladen |
| Benutzerhandbuch (online) | Link |
| Benutzerhandbuch (PDF) | herunterladen |
| Quellcode des Host-Tools | Link zu GitHub (empfohlen für Linux/BSD/macOS) |
| Windows-Installer des Host-Tools | herunterladen (Windows 10/11 Intel x64; MD5: 07e5e6ff2b59e5a3b916fafb4e5bdb2f) |
| Letter of Volatility (online) | Link |
| Letter of Volatility (PDF) | herunterladen |
| Timing-Analyse (online) | Link |
| Timing-Analyse (PDF) | herunterladen |
| Firmware 1.11 (aktuell) | herunterladen (MD5: 10710257d98662af4da37b0775b35695) |
| Firmware 1.09 | herunterladen (MD5: 54aa2304fcb8f983a470cf88c1835279) |
Unter macOS und Linux lässt sich das Host-Tool einfach aus den Quellen bauen. Am besten nutzen Sie den Ethernet Debugger mit Wireshark als Analysewerkzeug. Die Windows-Version des Host-Tools enthält das neueste Firmware-Update.